Würden Ihre Mitarbeiter eine Phishing-Mail erkennen?
Eine E-Mail von Microsoft 365, einem Paketdienst, einem Geschäftspartner oder vielleicht sogar einem Kollegen. Absender, Gestaltung und Inhalt wirken plausibel. Es gibt einen nachvollziehbaren Grund, auf einen Link zu klicken und sich anschließend anzumelden.
Genau darin liegt die Schwierigkeit moderner Phishing-Angriffe: Sie müssen technisch nicht besonders kompliziert sein, wenn es gelingt, einen Menschen zur richtigen Handlung im falschen Moment zu bewegen.
Doch wie gut würden die eigenen Mitarbeiter einen solchen Angriff tatsächlich erkennen?
Das lässt sich mit einer simulierten Phishing-Kampagne unter kontrollierten Bedingungen überprüfen.
Phishing testen, ohne einen echten Angriff zu riskieren
Bei einer Phishing-Simulation erhalten ausgewählte Mitarbeiter realistisch gestaltete E-Mails, wie sie grundsätzlich auch bei einem echten Angriff im Postfach landen könnten.
Je nach Szenario lässt sich anschließend nachvollziehen, ob eine Nachricht geöffnet, ein enthaltener Link angeklickt, auf einer simulierten Anmeldeseite versucht wurde, Zugangsdaten einzugeben oder die verdächtige Nachricht als Spam gemeldet wurde.
Dabei entsteht natürlich kein echter Sicherheitsvorfall. Bei einer Simulation werden keine echten Passwörter erfasst und es wird keine Schadsoftware auf den Systemen installiert.
So lässt sich unter realistischen Bedingungen feststellen, wie Mitarbeiter reagieren, ohne das Unternehmen den Gefahren eines tatsächlichen Angriffs auszusetzen.
Es geht nicht darum, Mitarbeiter zu erwischen
Eine solche Kampagne soll keine Falle für Mitarbeiter sein und niemanden für einen Fehler abstrafen.
Für uns steht die Sensibilisierung im Vordergrund. Die Ergebnisse zeigen, wo verdächtige Nachrichten bereits zuverlässig erkannt werden und an welchen Stellen noch Unsicherheit besteht.
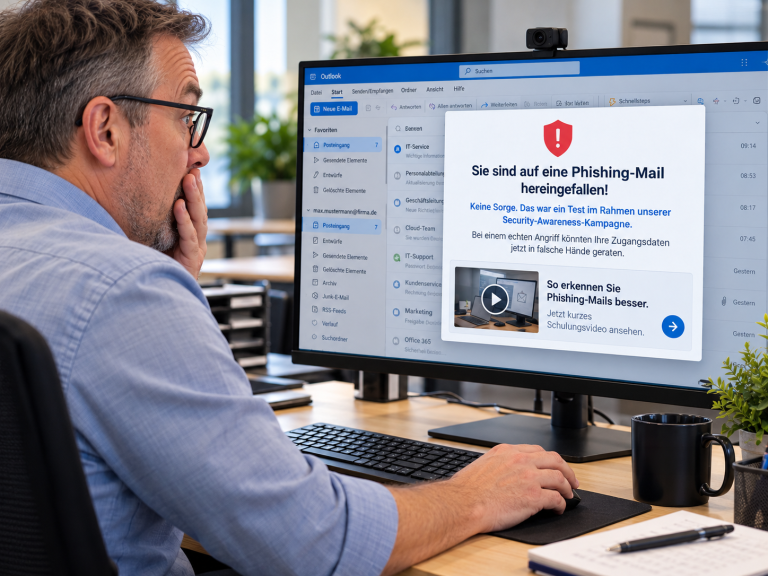
Wer auf einen simulierten Phishing-Versuch hereinfällt, bekommt anschließend ein kurzes Trainingsvideo zur Auffrischung. Der Fehler wird damit nicht zum Anlass für einen Vorwurf, sondern zu einer Gelegenheit, das Bewusstsein für typische Angriffsmethoden zu schärfen.
Aus einem Bauchgefühl wird ein überprüfbarer Ist-Zustand
„Unsere Mitarbeiter wissen, worauf sie achten müssen“ ist zunächst eine Einschätzung. Eine Phishing-Simulation macht daraus einen überprüfbaren Ist-Zustand.
Die Auswertung einer Kampagne kann beispielsweise zeigen, wie Mitarbeiter auf unterschiedliche Angriffsszenarien reagieren und an welchen Stellen weiterer Schulungsbedarf besteht. Damit können Awareness-Maßnahmen gezielter dort ansetzen, wo sie tatsächlich benötigt werden.
Besonders interessant wird das bei wiederkehrenden Kampagnen. Nach einer ersten Simulation und anschließender Sensibilisierung lässt sich zu einem späteren Zeitpunkt erneut testen. So wird sichtbar, wie sich der Umgang mit Phishing im Arbeitsalltag entwickelt.
Gleichzeitig ein Werkzeug zur Sensibilisierung
Eine Phishing-Kampagne muss nicht erst dann sinnvoll sein, wenn Mitarbeiter bereits ein Security-Awareness-Training absolviert haben. Sie kann selbst ein sehr praktischer Einstieg in die Sensibilisierung sein.
Denn nicht in jedem Unternehmen wurden Mitarbeiter bereits gezielt mit realistischen Phishing-Szenarien konfrontiert. Eine Simulation bringt das Thema unmittelbar in den eigenen Arbeitsalltag: Die Nachricht landet im gewohnten Postfach und erfordert eine echte Entscheidung.
Zusammen mit der direkten Rückmeldung und dem kurzen Trainingsvideo entsteht so nicht nur ein Test. Die Kampagne schafft gleichzeitig Aufmerksamkeit für Phishing und Social Engineering und zeigt ganz praktisch, worauf Mitarbeiter künftig achten sollten.
Phishing wird immer schwieriger zu erkennen
Rechtschreibfehler, merkwürdige Formulierungen und offensichtlich falsche Absender waren lange typische Warnsignale. Darauf allein kann man sich heute nicht mehr verlassen.
Angreifer können öffentlich verfügbare Informationen über Unternehmen, Ansprechpartner und Geschäftsbeziehungen nutzen und Nachrichten gezielt auf ihre Empfänger zuschneiden. Künstliche Intelligenz erleichtert es zusätzlich, sprachlich überzeugende und individuell formulierte Nachrichten in großer Zahl zu erstellen.
Umso wichtiger ist es, nicht nur technische Schutzmaßnahmen einzusetzen, sondern auch den Umgang mit verdächtigen Nachrichten regelmäßig in Erinnerung zu rufen.
Technik und sensibilisierte Mitarbeiter gehören zusammen
Spamfilter, Endpoint Protection, sichere Identitäten, MFA, Monitoring und weitere technische Maßnahmen sind wichtige Bestandteile moderner IT-Sicherheit. Trotzdem können Phishing-Nachrichten ihren Weg bis zum Anwender finden.
Deshalb betrachten wir Security Awareness als Ergänzung zu den technischen Schutzmaßnahmen. Mitarbeiter müssen keine Security-Spezialisten werden. Sie sollten aber typische Situationen einschätzen können und wissen, wie sie bei einer verdächtigen Nachricht reagieren.
Phishing-Simulation mit KONZEPT3 IT
Wir führen für Unternehmen simulierte Phishing-Kampagnen durch und können unterschiedliche Szenarien einsetzen, um den aktuellen Stand der Sensibilisierung zu überprüfen und Mitarbeiter für reale Angriffsmethoden zu sensibilisieren.
Simulation, Auswertung und Awareness-Training lassen sich dabei miteinander verbinden. Weitere Kampagnen können anschließend zeigen, wie sich der Umgang mit Phishing im Unternehmen entwickelt.
Als IT-Systemhaus in Driedorf begleiten wir Unternehmen im Lahn-Dill-Kreis, Westerwald, Siegerland und darüber hinaus bei der Absicherung ihrer IT. Dabei betrachten wir technische Schutzmaßnahmen ebenso wie die Menschen, die täglich mit den Systemen arbeiten.
Sie möchten wissen, wie Ihre Mitarbeiter auf eine realistische Phishing-Mail reagieren würden?
Sprechen Sie uns an. Wir testen es mit Ihnen, bevor es die Falschen tun.
IT mit Konzept. IT, die funktioniert.