Wie sicher ist Ihr Unternehmen?
Starke Passwörter, Zwei-Faktor-Authentifizierung und regelmäßige Mitarbeiterschulungen gehören in vielen Unternehmen längst zum Sicherheitskonzept. Doch Cyberkriminelle entwickeln ihre Methoden weiter. KI macht Phishing-Angriffe überzeugender. Neue Angriffstechniken können sogar eine erfolgreich bestätigte Zwei-Faktor-Anmeldung ausnutzen.
Hacker hacken heute nicht mehr, sie melden sich an!
Wie können Unternehmen ihre Zugänge besser schützen? Welche Vorteile bieten Passkeys und physische Sicherheitsschlüssel? Und warum wird Identity & Access Management (IAM) auch durch den Einsatz künstlicher Intelligenz immer wichtiger?
Phishing und Vishing:
Wenn Angriffe immer überzeugender werden
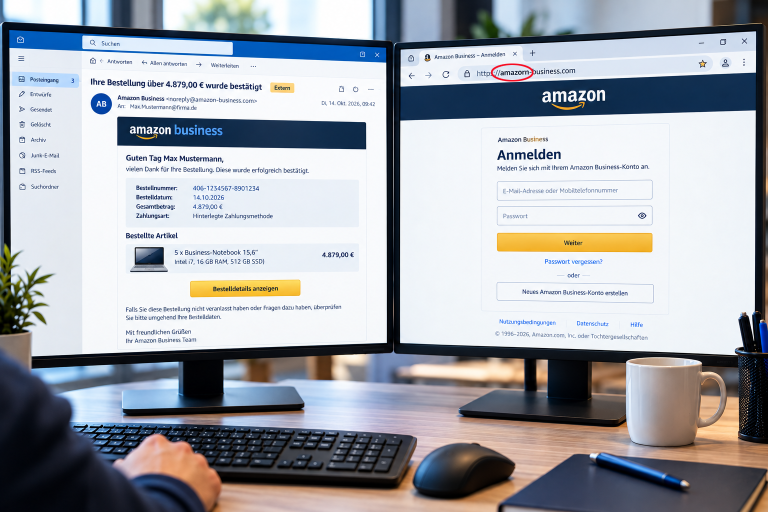
Beim klassischen Phishing versuchen Cyberkriminelle, Mitarbeiter über gefälschte E-Mails oder Webseiten zur Preisgabe von Zugangsdaten zu bewegen. Häufig geben sie sich als bekannte Unternehmen, Kollegen oder IT-Dienstleister aus.
Künstliche Intelligenz verändert dabei die Qualität der Angriffe. Nachrichten lassen sich sprachlich verbessern, personalisieren und an die Kommunikation eines Unternehmens anpassen. Gefälschte Anmeldeseiten sind teilweise kaum noch vom Original zu unterscheiden.
Eine weitere Angriffsmethode ist Vishing, also Voice-Phishing über Telefonanrufe.
Dabei geben sich Angreifer beispielsweise als Mitarbeiter des IT-Supports, als Geschäftspartner oder als Vorgesetzte aus. Sie versuchen, Zugangsdaten zu erhalten, eine Anmeldung bestätigen zu lassen oder Mitarbeiter zu bestimmten Handlungen zu bewegen.
Durch KI-generierte Stimmen können solche Anrufe zusätzlich an Glaubwürdigkeit gewinnen. Selbst eine vertraut klingende Stimme ist deshalb kein verlässlicher Identitätsnachweis.
Für Unternehmen bedeutet das: Die Sensibilisierung ihrer Mitarbeiter bleibt wichtig. Gleichzeitig müssen technische Schutzmaßnahmen verhindern, dass ein einzelner erfolgreicher Täuschungsversuch unmittelbar zu einem unbefugten Systemzugriff führt.
Wenn selbst die Zwei-Faktor-Authentifizierung ausgehebelt wird
Die Multi-Faktor-Authentifizierung (MFA) soll verhindern, dass Angreifer allein mit einem gestohlenen Passwort auf ein Benutzerkonto zugreifen können.
Bei bestimmten Angriffsmethoden reicht jedoch auch dieser zusätzliche Schutz nicht aus.
Ein Beispiel sind sogenannte Adversary-in-the-Middle-Angriffe (AiTM). Dabei schalten Cyberkriminelle eine manipulierte Anmeldeseite zwischen den Mitarbeiter und den eigentlichen Onlinedienst.
Ein typisches Angriffsszenario:
- Ein Mitarbeiter erhält eine täuschend echte E-Mail mit einem Link zu einer vermeintlichen Microsoft-365-Anmeldung.
- Er öffnet die Seite, gibt seine Zugangsdaten ein und bestätigt die gewohnte MFA-Abfrage.
- Der Angreifer übernimmt die authentifizierte Sitzung und greift auf das Benutzerkonto zu.
Der Mitarbeiter hat seine Anmeldung ordnungsgemäß bestätigt. Trotzdem kann ein unbefugter Zugriff entstehen.
Möglich wird dies beispielsweise durch den Diebstahl eines Sitzungstokens. Dieses dient dem Onlinedienst als Nachweis, dass eine Anmeldung bereits erfolgreich durchgeführt wurde.
Das bedeutet nicht, dass MFA wirkungslos geworden ist. Starke Passwörter und MFA bleiben wichtige Grundlagen der IT-Sicherheit. Sie bieten jedoch keinen vollständigen Schutz gegen alle modernen Angriffsmethoden.
Entscheidend ist, welches Authentifizierungsverfahren eingesetzt wird.
Passkeys: Mehr Sicherheit ohne klassisches Passwort
Passkeys ermöglichen eine Anmeldung ohne die herkömmliche Eingabe eines Passworts. Stattdessen wird ein kryptografisches Schlüsselpaar verwendet.
Ein Teil bleibt beim Nutzer, der andere beim jeweiligen Onlinedienst. Die Anmeldung erfolgt beispielsweise durch eine Geräte-PIN, einen Fingerabdruck oder die Gesichtserkennung.
Der entscheidende Sicherheitsvorteil: Passkeys sind kryptografisch an die echte Webseite gebunden. Eine Anmeldung mit dem Passkey ist deshalb nur auf der dafür vorgesehenen Webseite möglich. Auf einer gefälschten Anmeldeseite funktioniert das nicht. Der private Schlüssel wird dabei nicht übertragen und kann über die gefälschte Anmeldeseite auch nicht abgegriffen werden.
Damit bieten Passkeys einen wirksamen Schutz gegen klassische Phishing-Angriffe auf Anmeldedaten und die beschriebenen Proxy-Angriffe auf den Anmeldevorgang.
Für Mitarbeiter kann die Anmeldung gleichzeitig einfacher werden, weil sie sich keine zusätzlichen Passwörter merken müssen.
Passkeys verhindern allerdings nicht jede Form eines Cyberangriffs. Deshalb bleiben weitere Sicherheitsmaßnahmen notwendig.
FIDO2 und YubiKeys: Sicherheit durch physische Schlüssel
Eine besonders kontrollierbare Form der passwortlosen Anmeldung ermöglichen physische Sicherheitsschlüssel, beispielsweise die YubiKeys des schwedischen Unternehmens Yubico.
Sie können über den Sicherheitsstandard FIDO2 eingesetzt werden. Der für die Anmeldung benötigte private Schlüssel bleibt dabei auf dem physischen Gerät.
Der Mitarbeiter bestätigt die Anmeldung mit seinem Sicherheitsschlüssel. Je nach Verfahren ist zusätzlich eine PIN, eine andere lokale Bestätigung und je nach Ausführung mit einem Fingerabdruck auf dem Schlüssel selbst erforderlich.
Auch diese Schlüssel sind an den jeweiligen Onlinedienst gebunden und bieten dadurch einen hohen Schutz gegen Phishing.
Besonders interessant ist diese Lösung für Administratorkonten, zentrale Cloud-Dienste und Zugänge zu sensiblen Unternehmensdaten.
Passkeys im Passwortmanager oder auf einem Sicherheitsschlüssel?
Nicht alle Passkeys werden auf die gleiche Weise verwaltet.
Synchronisierte Passkeys können über einen geeigneten Passwortmanager, wie zum Beispiel Keeper ,oder eine Plattform sicher zwischen mehreren Geräten bereitgestellt werden. Das erleichtert die tägliche Nutzung und den Gerätewechsel.
Gerätegebundene Passkeys, beispielsweise auf einem FIDO2-Sicherheitsschlüssel, bleiben dagegen auf dem jeweiligen Gerät. Das ermöglicht Unternehmen eine stärkere Kontrolle darüber, wo sich der private Schlüssel befindet.
Beide Varianten bieten Schutz gegen Phishing beim Anmeldevorgang. Welche Lösung besser geeignet ist, hängt von den Sicherheitsanforderungen und den Arbeitsabläufen ab.
Passwortmanagement:
Klassische Passwörter und Passkeys gemeinsam verwalten.
Nicht jede Anwendung unterstützt bereits Passkeys. Deshalb werden Unternehmen auch weiterhin klassische Passwörter benötigen. Ein professionelles Passwortmanagement-System hilft dabei, diese Zugangsdaten sicher zu speichern, zu organisieren und berechtigten Mitarbeitern zur Verfügung zu stellen.
Moderne Unternehmenslösungen wie Keeper Enterprise können außerdem Passkeys verwalten. Damit lassen sich vorhandene Passwortzugänge und neue Anmeldeverfahren gemeinsam organisieren. Unternehmen müssen also nicht sämtliche Systeme gleichzeitig umstellen.
Wichtig sind klare Regeln für die Vergabe von Berechtigungen, den Umgang mit gemeinsam genutzten Zugängen und die Absicherung des Passwortmanagement-Systems selbst. Ein gutes Passwortmanagement ist damit nicht nur eine Frage sicherer Passwörter, sondern Teil eines umfassenden Sicherheitskonzepts.
Identity & Access Management:
Wer oder was darf auf welche Daten zugreifen?
Die sichere Anmeldung ist allerdings nur ein Teil der IT-Sicherheit. Mindestens genauso wichtig ist die Frage, wer oder was im Unternehmen auf welche Daten, Anwendungen und Systeme zugreifen darf.
Genau darum geht es beim Identity & Access Management (IAM).
IAM umfasst die Verwaltung digitaler Identitäten und ihrer Zugriffsrechte. Dazu gehört beispielsweise, dass neue Mitarbeiter die benötigten Berechtigungen erhalten, bestehende Rechte regelmäßig überprüft und nicht mehr benötigte Zugänge zuverlässig gesperrt werden.
Doch IAM betrifft längst nicht mehr ausschließlich Mitarbeiterkonten. KI-Anwendungen und automatisierte Prozesse benötigen eigene Berechtigungen. Auch KI-Anwendungen, automatisierte Abläufe, Maschinen und Software-Schnittstellen greifen auf Unternehmenssysteme zu.
Ein KI-Assistent kann beispielsweise Informationen aus Dokumenten, E-Mails oder Unternehmensanwendungen verarbeiten. Automatisierte Prozesse können Daten zwischen verschiedenen Systemen austauschen. Für solche Aufgaben werden digitale Identitäten und entsprechende Zugriffsrechte benötigt.
Die zentrale Frage lautet: Welche Informationen darf eine Anwendung tatsächlich sehen, verändern oder weitergeben? Ein KI-System sollte nur die Berechtigungen erhalten, die für seine konkrete Aufgabe erforderlich sind. Dasselbe gilt für technische Dienstkonten, Maschinen und Schnittstellen. Unkontrollierte oder übermäßig weitreichende Zugriffsrechte können zusätzliche Sicherheitsrisiken schaffen.
Deshalb wird es immer wichtiger, digitale Identitäten und Berechtigungen zentral zu verwalten, regelmäßig zu überprüfen und konsequent auf das notwendige Maß zu begrenzen.
Wie gut ist Ihr Unternehmen heute geschützt?
Viele Unternehmen haben bereits in ihre IT-Sicherheit investiert. Doch neue Angriffsmethoden und zusätzliche digitale Zugänge machen eine regelmäßige Überprüfung notwendig.
Dabei sollten sich Geschäftsführer und IT-Verantwortliche unter anderem folgende Fragen stellen:
- Sind unsere eingesetzten MFA-Verfahren ausreichend gegen aktuelle Phishing-Angriffe geschützt?
- Nutzen wir bereits Passkeys oder andere phishing-resistente Anmeldeverfahren?
- Werden Passwörter und Zugangsdaten professionell verwaltet?
- Wissen wir, welche Mitarbeiter, KI-Anwendungen und automatisierten Prozesse Zugriff auf unsere Systeme haben?
- Werden Zugriffsrechte regelmäßig überprüft und nicht mehr benötigte Zugänge entfernt?
- Gibt es klare Abläufe, um verdächtige Anmeldungen und mögliche Kontoübernahmen frühzeitig zu erkennen?
IT-Sicherheit muss sich mit den Angriffsmethoden weiterentwickeln. Dabei kommt es auf das Zusammenspiel von technischen Schutzmaßnahmen, klaren Berechtigungen und sensibilisierten Mitarbeitern an.
IT-Sicherheit mit Konzept
Wann haben Sie zuletzt überprüft, ob Ihre Anmeldeverfahren und Zugriffsrechte noch ausreichend gegen aktuelle Cyberangriffe geschützt sind?
Als IT-Systemhaus in Driedorf unterstützen wir Unternehmen in Mittelhessen, Rheinland-Pfalz und Nordrhein-Westfalen bei der Entwicklung und Umsetzung geeigneter Strategien für IT-Sicherheit und Cybersecurity.
Wir analysieren gemeinsam Ihre vorhandenen Sicherheitsmaßnahmen, identifizieren mögliche Schwachstellen und entwickeln Sicherheitskonzepte, die zu Ihrem Unternehmen passen. Dazu gehören moderne Anmeldeverfahren, professionelles Passwortmanagement sowie die sichere Verwaltung digitaler Identitäten und Zugriffsrechte.
Als Yubico Bronze Partner beraten wir Sie außerdem zur Auswahl und Einführung geeigneter Sicherheitsschlüssel.
Sprechen Sie uns an. Gemeinsam prüfen wir, wie sich Ihre Unternehmenszugänge besser absichern lassen.
Mehr über IT-Sicherheit und Cybersecurity erfahren.
IT mit Konzept. IT, die funktioniert.